


ISO 27001 desde Cero: Seguridad de la Información
La norma de seguridad de la información explicada en palabras simples, sin necesidad de saber informática.
No se pudo cargar la disponibilidad de retiro
 Tu compra está 100% protegida con Mercado Pago.
- 🔒 Pago seguro: pagás con Mercado Pago, con conexión cifrada. Nosotros nunca vemos los datos de tu tarjeta.
- 💳 Hasta 3 cuotas sin interés con tarjeta de crédito, o con débito y dinero en cuenta.
- 📥 Entrega inmediata: apenas se acredita el pago, te llega el PDF al mail. Sin envíos ni esperas.
- 💬 Te acompañamos: si tenés cualquier problema con el pago o la descarga, te ayudamos por WhatsApp.


Proteger la información de tu organización
Un ransomware, una filtración o un error humano pueden frenar a cualquier empresa. Este cuadernillo explica la ISO/IEC 27001 de punta a punta y te da las herramientas para aplicarla, con ejemplos para pymes y grandes empresas.
📘 68 páginas a todo color
8 unidades: de qué es la seguridad de la información a la implementación y la certificación.
🛠️ 3 proyectos de aplicación
Un caso real, un simulacro de ransomware para hacer en equipo y el lienzo del SGSI de tu organización.
✏️ 48 actividades con solucionario
Una actividad en cada página, una evaluación de 100 puntos y las respuestas al final.
De la tríada CID a la certificación
1Seguridad de la información
La tríada CID, amenazas, vulnerabilidades y los ataques más comunes.
2La norma y su familia
Qué es la ISO 27001, la familia 27000, el SGSI y la ley en Argentina.
3Contexto y liderazgo
Contexto, partes interesadas, alcance del SGSI, roles y política.
4Riesgos y tratamiento
Inventario de activos, matriz de riesgos, tratamiento y Declaración de Aplicabilidad.
5Apoyo y personas
Recursos, competencia, concientización, comunicación y documentación.
6Los 93 controles
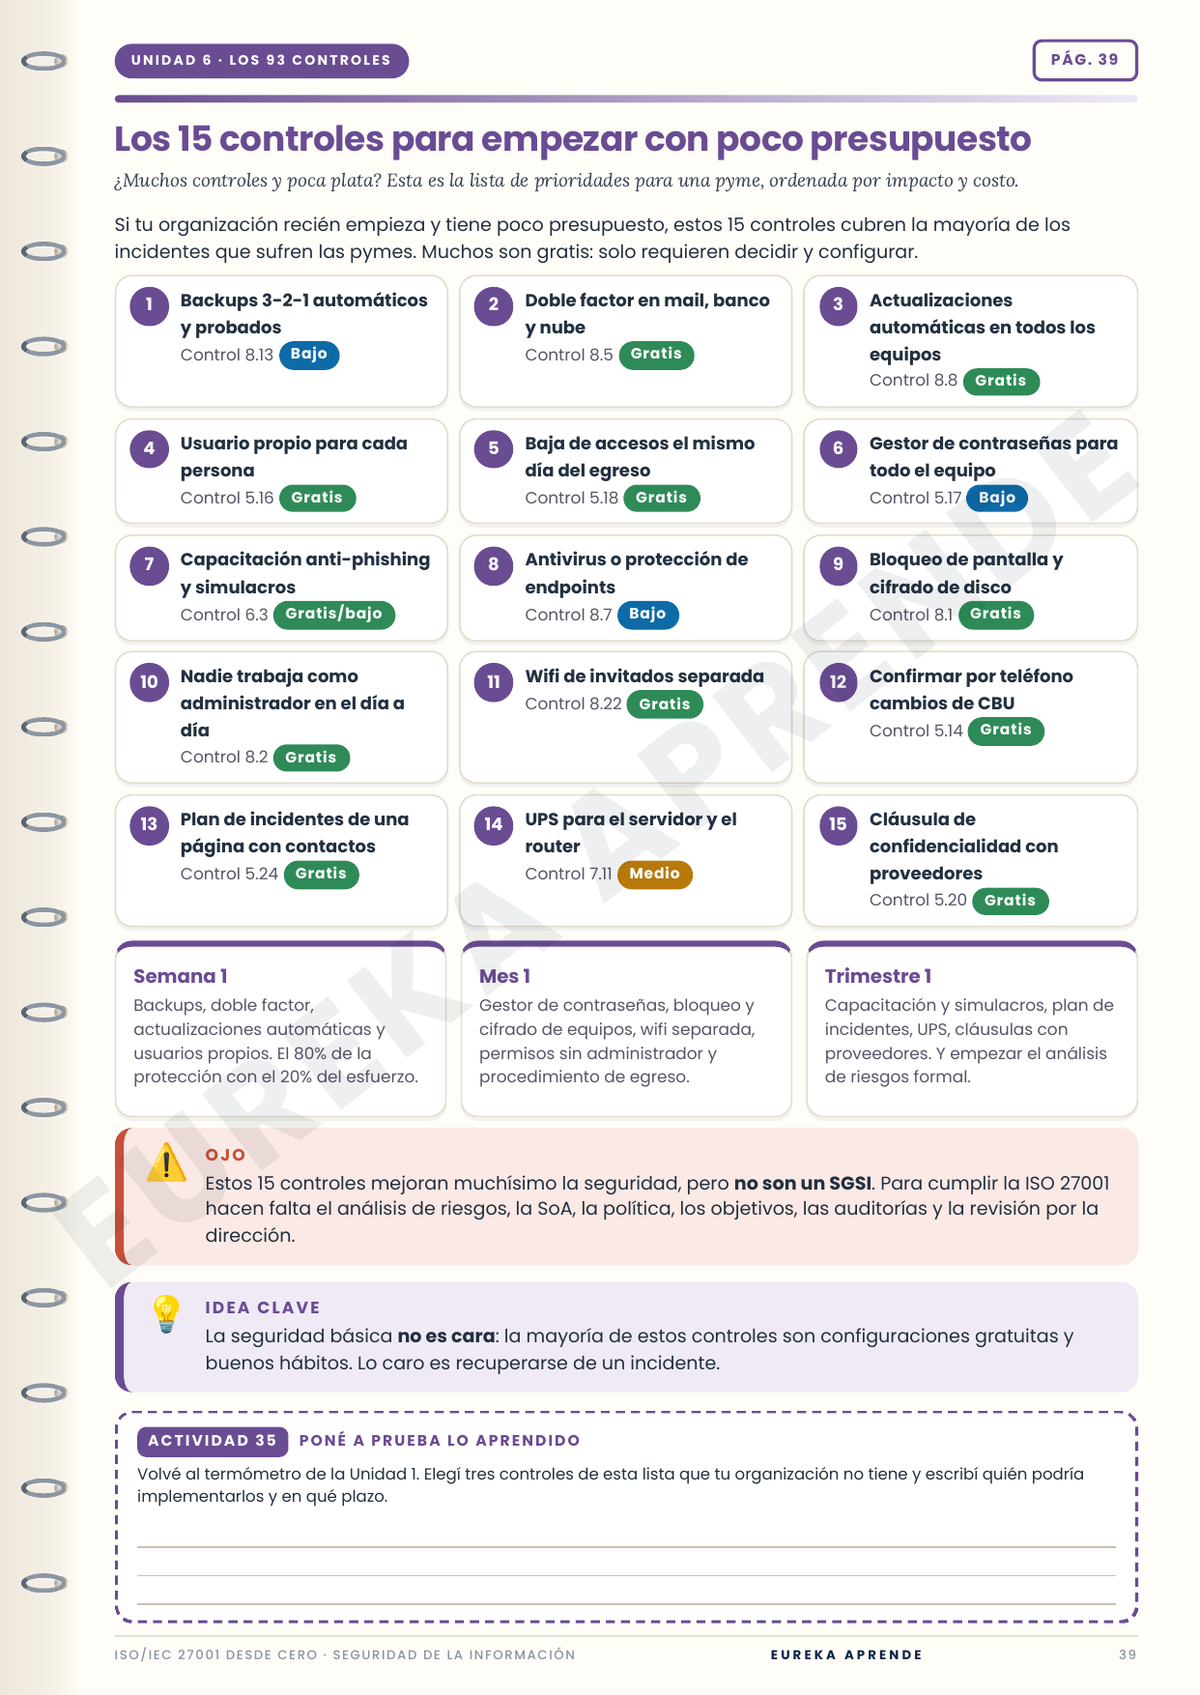
Los controles del Anexo A uno por uno y los 15 esenciales para empezar.
7Operación, incidentes y mejora
Gestión de incidentes, continuidad, auditoría interna y mejora.
8Implementación y certificación
Hoja de ruta en 10 pasos, análisis de brecha y proceso de certificación.
9Proyectos y evaluación
3 proyectos, evaluación de 100 puntos, glosario y certificado.
Basado en la ISO/IEC 27001:2022 con su enmienda 2024. Interpreta la norma con palabras propias y no reemplaza al texto oficial, que se adquiere en IRAM o en ISO.
Para empresas, sistemas y docentes
🏢 Empresas y pymes
Entendé qué proteger y por dónde empezar, incluso con poco presupuesto.
🛡️ Sistemas, calidad y auditoría
Matriz de riesgos, Declaración de Aplicabilidad, plan de incidentes y checklist de auditoría listos para adaptar.
👩🏫 Docentes y capacitadores
Actividades, simulacro de ransomware en equipo y evaluación de 100 puntos con respuestas.
Antes de comprar
01¿Cómo lo recibo?
Es un PDF. Apenas se acredita el pago, te llega un mail con el archivo para descargar. Los podés ver en la compu, la tablet o el celular, e imprimirlos las veces que quieras.
02¿El pago es seguro?
Sí. Pagás con Mercado Pago, con conexión cifrada, y tu compra queda protegida. Nosotros no vemos ni guardamos los datos de tu tarjeta.
03¿Qué medios de pago aceptan?
Todos los medios de Mercado Pago: tarjeta de crédito (hasta 3 cuotas sin interés), débito y dinero en cuenta.
04No me llegó el mail, ¿qué hago?
Revisá la carpeta de spam o promociones. Si no está, escribinos por WhatsApp con tu nombre o número de pedido y te reenviamos el PDF.
05¿Necesito saber de informática?
No. Está diseñado para arrancar desde cero: explica qué es la seguridad de la información y cómo aplicar cada requisito paso a paso.
06¿Qué edición de la norma usa?
La edición vigente: ISO/IEC 27001:2022 con su enmienda 2024. Interpreta la norma con palabras propias; el texto oficial se adquiere en IRAM o en ISO.
07¿Sirve para certificar?
Te prepara para el camino: hoja de ruta en 10 pasos, análisis de brecha y cómo es el proceso de certificación. La certificación la otorga un organismo certificador.
08¿Incluye videos?
No. Es un cuadernillo de actividades en PDF, muy visual: explicaciones claras, ejemplos, actividades en cada página y solucionario.
Proteger tu información empieza a un clic 🔐
68 páginas · 8 unidades · 3 proyectos de aplicación · 48 actividades con solucionario · entrega inmediata
🛒 Comprar ahora · $15.299,00