★★★★★
Compra verificada
“El caso de un ransomware contado hora por hora te muestra qué falla en una empresa real y cómo la norma lo hubiera evitado.”
Valentina C. · Responsable de TI¿Tienes una cuenta?
Inicia sesión para finalizar tus compras con mayor rapidez.
No se pudo cargar la disponibilidad de retiro
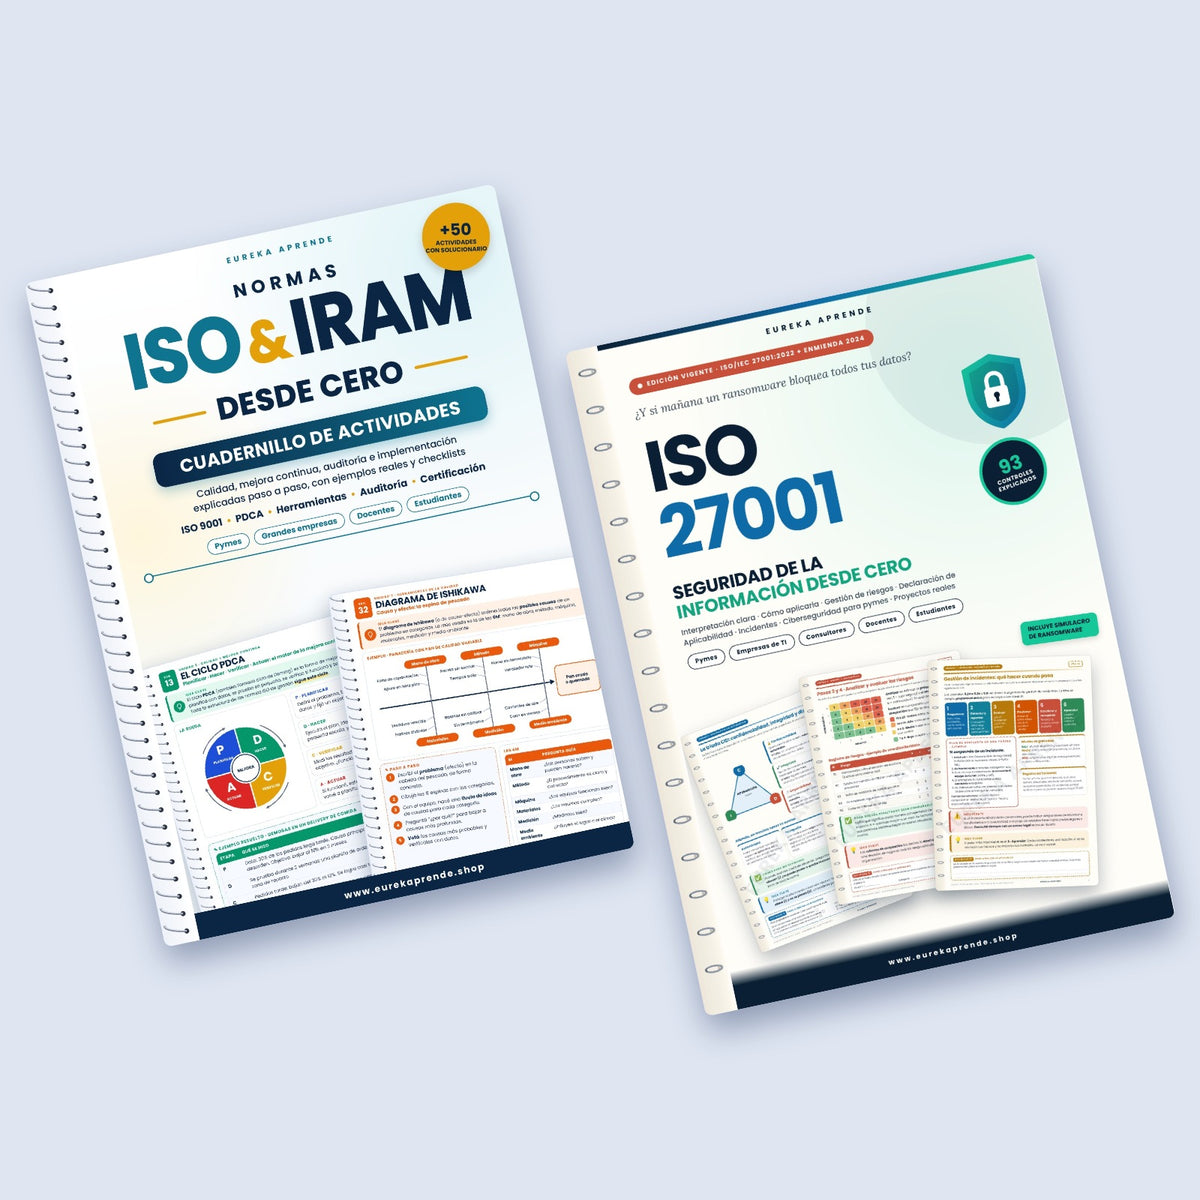
Calidad + seguridad de la información en un solo pack: con ISO & IRAM aprendés la base de cualquier sistema de gestión y con ISO 27001 sumás la protección de los datos, una de las exigencias que más crece.
Normas ISO & IRAM desde Cero: 64 páginas y +50 actividades con solucionario. Ciclo PDCA, los 7 principios de la calidad, ISO 9001 capítulo por capítulo, otras normas (14001, 45001, 22000), herramientas como Pareto, Ishikawa y 5S, checklist de auditoría y hoja de ruta de implementación.
ISO 27001 desde Cero: edición vigente ISO/IEC 27001:2022 + enmienda 2024. Matriz de riesgos, Declaración de Aplicabilidad, los 93 controles del Anexo A explicados, plan de respuesta a incidentes, 48 actividades con solucionario y un simulacro de ransomware.
Ejemplos reales y listos para aplicar: casos de pymes y grandes empresas, modelos para adaptar y evaluaciones finales con certificado. No hace falta saber de informática ni de normas.
Formato PDF digital: recibís los 2 cuadernillos en tu correo de forma inmediata al completar tu pago.
Es un producto 100% digital. Inmediatamente después de confirmar tu pago a través de Mercado Pago, el sistema te envía un correo electrónico automático con los enlaces de descarga directa de los 2 PDF.
No. Está diseñado para arrancar desde cero: Normas ISO & IRAM te da la base de los sistemas de gestión y ISO 27001 explica qué es la seguridad de la información, cómo interpretar cada requisito y cómo aplicarlo paso a paso, con ejemplos para pymes y grandes empresas. ISO 27001 está basado en la ISO/IEC 27001:2022 con su enmienda 2024, la edición vigente. Los cuadernillos interpretan las normas con palabras propias y no reemplazan al texto oficial, que se adquiere en IRAM o en ISO.